Notarizzazione blockchain dei documenti: cosa dimostra e come funziona
Come funziona la notarizzazione blockchain di un documento: hash, registrazione, verifica e conservazione. Cosa dimostra la prova e quali limiti considerare.
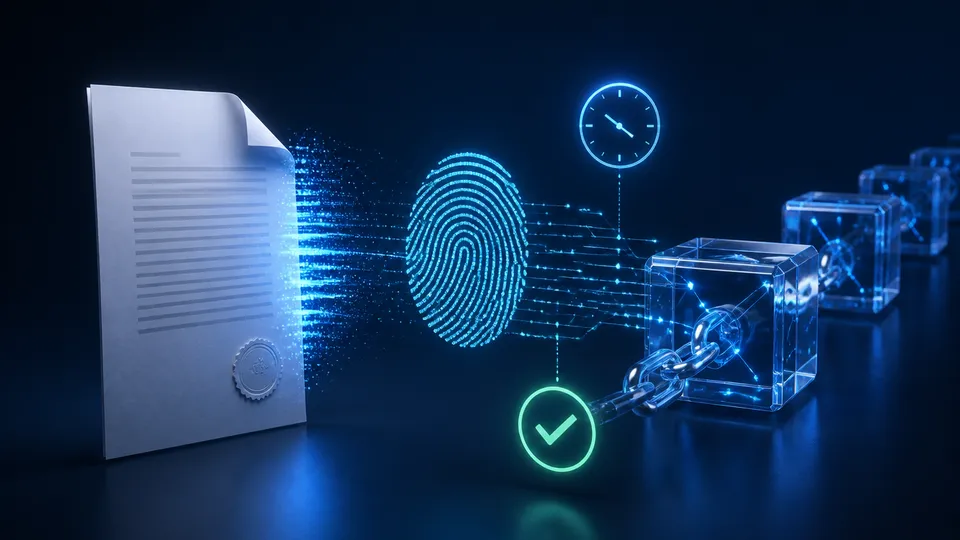
La notarizzazione blockchain di un documento collega l’impronta crittografica di una versione a una registrazione su un registro distribuito. L’obiettivo tecnico è rendere possibile un controllo successivo: il file presentato oggi corrisponde all’impronta registrata?
È un concetto utile per report, attestazioni e contenuti destinati a circolare nel tempo. Per usarlo correttamente, però, bisogna distinguere il documento dalla sua impronta, la registrazione dalla conservazione e l’integrità dalla verità delle informazioni.
Il documento e la prova non sono la stessa cosa
In un’architettura basata su hash, il documento rimane nel sistema che lo conserva e lo distribuisce. Sul registro si ancora un’impronta o un valore che la rappresenta insieme ad altre impronte. Non è necessario caricare il PDF o l’immagine originale sulla blockchain.
L’hash del documento viene calcolato sui byte del file. Se la versione cambia, occorre produrre un nuovo riferimento. Il nome del file, da solo, non identifica la versione: due documenti chiamati report.pdf possono avere impronte differenti.
Il termine “notarizzazione” viene usato qui per descrivere questo processo tecnico. Non implica automaticamente l’intervento di un notaio o uno specifico effetto giuridico. Se il progetto richiede effetti legali, questi devono essere valutati separatamente rispetto alla sola architettura tecnica.
Come funziona il processo, in cinque passaggi
- Definire la versione. Il documento viene approvato e finalizzato. Vanno concluse anche le trasformazioni che potrebbero cambiarne i byte.
- Calcolare l’impronta. Il sistema usa un algoritmo dichiarato, per esempio SHA-256, e associa il risultato all’identificativo del documento e della versione.
- Registrare il riferimento. Una transazione ancora il valore al registro scelto. Se più impronte sono aggregate, il processo deve conservare anche i dati che permettono di dimostrare l’inclusione della singola impronta.
- Attendere l’esito previsto. Invio, inclusione e finalità non sono lo stesso stato. Il criterio di completamento dipende dalla rete e dal processo adottato.
- Conservare il necessario per verificare. File, algoritmo, impronta e riferimenti della prova devono restare recuperabili, insieme alle eventuali istruzioni di verifica.
Le pagine di Ethereum su blocchi e transazioni illustrano un esempio di funzionamento di un registro pubblico. La scelta di una rete diversa richiede di controllarne le specifiche; non tutte le blockchain hanno gli stessi tempi, costi o meccanismi di finalità.
Che cosa dimostra la notarizzazione
Il risultato va descritto con precisione. Una prova utile collega un’impronta a un record verificabile, ma non rende automaticamente vere tutte le affermazioni presenti nel documento.
| Domanda | Che cosa serve controllare |
|---|---|
| Il file è quello collegato alla prova? | Hash ricalcolato e corrispondenza con il valore attestato |
| La registrazione esiste? | Rete, transazione, esito e collegamento effettivo all’impronta |
| A quale momento si riferisce? | Riferimento temporale del registro e sue proprietà, senza confonderlo con la creazione del file |
| Chi ha scritto o approvato il documento? | Identità, firme e processo organizzativo: il solo hash non basta |
| Il contenuto è corretto? | Verifiche sul merito delle informazioni, esterne alla registrazione |
Anche quando la registrazione è valida, non dimostra che il file sia stato creato proprio in quel momento: il documento potrebbe esistere già prima. Inoltre, un timestamp di blockchain non va presentato automaticamente come una validazione temporale qualificata.
Come verificare un documento notarizzato
Parti dalla copia originale da controllare. Una stampa digitalizzata o uno screenshot producono byte diversi e non possono essere confrontati direttamente con l’impronta del file di partenza.
Recupera poi la prova: deve indicare almeno il metodo di verifica e i riferimenti necessari a collegare il documento alla registrazione. Un semplice numero di transazione, senza sapere dove e come è codificata l’impronta, può non essere sufficiente.
Ricalcola l’hash con l’algoritmo indicato e verifica il collegamento al record. Nei sistemi con aggregazione, controlla anche la prova di inclusione. Leggi infine lo stato della registrazione secondo le regole della rete: una richiesta ancora in attesa non equivale a una prova completata.
Il rapporto di verifica dovrebbe distinguere almeno tre casi: corrispondenza confermata, mancata corrispondenza e controllo non completabile. Una rete momentaneamente irraggiungibile non dimostra che il documento sia falso; significa che il controllo non è stato concluso.
Conservazione e versioni: la parte da non trascurare
Una registrazione non recupera un documento perso. L’organizzazione deve conservare la copia esatta e poter esportare il materiale necessario alla verifica. È utile testare periodicamente il processo con una copia scaricata dal canale pubblico, non soltanto con il file presente sul server.
Considera un attestato aggiornato per correggere un dato. L’attestato corretto ha una nuova impronta e richiede una nuova prova. La vecchia registrazione non scompare: il sistema di pubblicazione deve spiegare quale versione è attuale e perché la precedente è stata superata.
Per progettare il processo, definisci prima chi approva un aggiornamento, come viene identificata la versione e quale pagina vedrà chi segue un vecchio link. Queste decisioni rendono la prova comprensibile anche a chi non usa abitualmente strumenti blockchain.
Come si collega a C2PA e al badge di verifica
C2PA descrive un modello per associare a un asset dichiarazioni firmate di provenienza. L’ancoraggio su blockchain riguarda invece il collegamento a un registro esterno. Un progetto può usare entrambi, purché l’interfaccia spieghi quali controlli sono stati eseguiti e su quale oggetto.
Il badge è una porta di accesso a queste informazioni. Deve portare alla versione corretta, mostrare lo stato disponibile e rendere leggibile l’ambito della prova. Non può trasformare, da solo, una pagina web in un contenuto verificato. La guida all’integrazione CMS approfondisce questo collegamento. Per portarlo nei tuoi strumenti, notarizza da WordPress o Salesforce con i plugin dedicati.
Domande frequenti
Quando la prova accompagna un documento pubblico, il controllo deve includere la versione del PDF scaricata e il modo in cui le rettifiche vengono comunicate nella press room.
Devo rendere pubblico il documento originale?
Non necessariamente. In un modello basato su impronte, puoi mantenere il documento nei sistemi autorizzati. La pubblicazione di dati sul registro va comunque progettata con attenzione: anche un hash può essere confrontato con copie candidate del file.
Una prova valida garantisce l’identità dell’autore?
No, non da sola. Il controllo di integrità non identifica automaticamente chi ha redatto il contenuto. Per collegare persone o organizzazioni alle dichiarazioni servono ulteriori elementi e un modello di fiducia esplicito.
È possibile correggere un documento già notarizzato?
Sì, creando una nuova versione con una nuova prova e mantenendo chiaro il rapporto con quella precedente. Non è necessario, né corretto, trattare la vecchia impronta come se descrivesse anche il nuovo file.
Fonti e approfondimenti
Riferimenti tecnici ed editoriali consultati per questa guida. Gli esempi sono illustrativi: non documentano casi reali o specifiche integrazioni.